¿Tu celular está siendo vigilado? Estas señales merecen atención: Guía Maestra de Ciberseguridad y Detección de Spyware

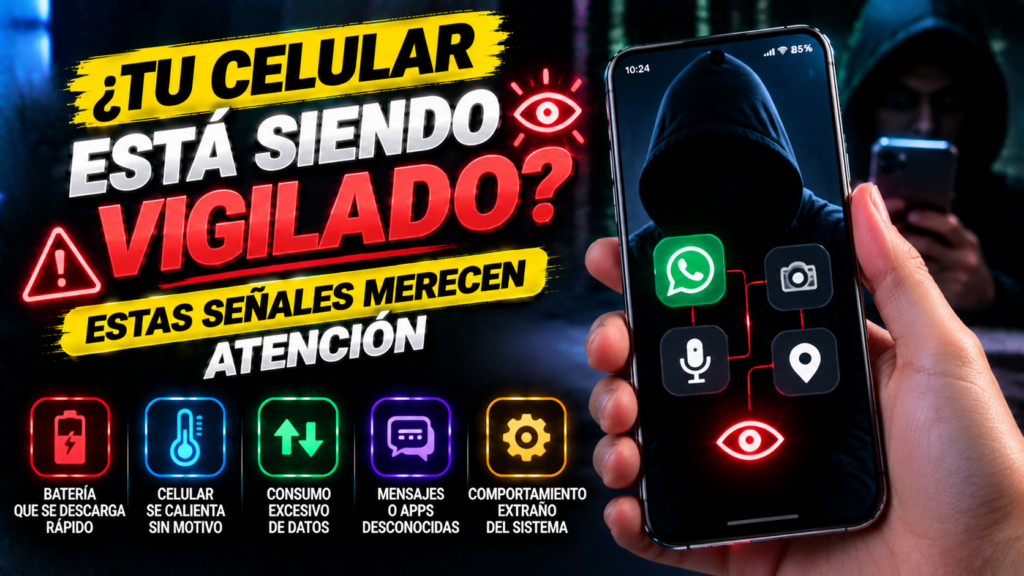
Un teléfono inteligente moderno no es simplemente un medio de comunicación: es la extensión digital más íntima de la vida de una persona. En su memoria flash residen conversaciones privadas, fotografías familiares, historiales de navegación, contraseñas bancarias, registros médicos y la posición geográfica exacta en tiempo real las 24 horas del día. Por esta razón, el smartphone se ha convertido en el objetivo prioritario de ciberdelincuentes, exparejas celosas, competidores comerciales y atacantes informáticos.
La idea de que un teléfono móvil pueda estar intervenido suele descartarse como una paranoia propia de películas de espionaje. Sin embargo, la proliferación del stalkerware (software comercial de acoso), los troyanos de acceso remoto (RAT) y los programas espía de grado gubernamental ha democratizado el espionaje digital a niveles sin precedentes. Hoy en día, una persona con acceso físico de apenas tres minutos a tu dispositivo o mediante un enlace fraudulento enviado por mensajería puede instalar herramientas invisibles capaces de activar la cámara, grabar llamadas y registrar cada pulsación del teclado.
Detectar estas intrusiones no requiere ser un perito informático forense. Cualquier software espía, por sofisticado que sea, deja una huella física y técnica en el rendimiento del sistema operativo. A continuación se desglosan las principales señales de alerta, los métodos para verificar la integridad de tu teléfono y el protocolo definitivo para erradicar cualquier amenaza de raíz.
Tabla de Contenidos
- La anatomía del espionaje móvil: Spyware, stalkerware y accesos no autorizados
- Señal 1: El indicador de punto verde o naranja encendido sin motivo
- Señal 2: Consumo anómalo de batería y sobrecalentamiento en reposo
- Señal 3: Picos inexplicables en el consumo de datos móviles en segundo plano
- Señal 4: Ruidos extraños, ecos metálicos y chasquidos durante llamadas telefónicas
- Señal 5: Reinicios espontáneos, bloqueos y retrasos al apagar la pantalla
- Señal 6: Mensajes SMS extraños con caracteres ininteligibles o códigos de autenticación
- Señal 7: Desvío de llamadas y mensajes no autorizados (Códigos MMI secretos)
- Señal 8: Permisos de accesibilidad y superposición abusivos en segundo plano
- Cómo auditar tu teléfono en busca de amenazas: Android vs. iOS
- Protocolo de auditoría en Android: Play Protect y administradores del dispositivo
- Protocolo de auditoría en iPhone: Modo Aislamiento y perfiles MDM sospechosos
- Protocolo de erradicación: Cómo eliminar el software espía de forma definitiva
- Arranque en Modo Seguro y desinstalación forzada
- Restablecimiento limpio a valores de fábrica (Hard Reset)
- Cambio de credenciales críticas y configuración de llaves 2FA
- Buenas prácticas de higiene digital para blindar tu dispositivo a futuro
- Gran tabla comparativa: Señales de alerta, nivel de riesgo y método de comprobación
- Mitos comunes sobre el espionaje telefónico desmentidos
- Preguntas Frecuentes (FAQ)
- Protocolo de emergencia ante sospecha fundada de vigilancia
1. La anatomía del espionaje móvil: Spyware, stalkerware y accesos no autorizados
Para entender cómo defenderte, primero debes comprender contra qué amenaza te estás enfrentando. Las herramientas de vigilancia móvil no son todas iguales; se dividen en tres grandes categorías técnicas según su origen y método de infección:
1. Stalkerware (Software comercial de acoso)
Es el método más común en el ámbito doméstico y laboral. Son aplicaciones comercializadas legalmente bajo la fachada de "control parental" o "monitoreo de empleados" (como mSpy, FlexiSPY, Hoverwatch o KidsGuard).
- Vector de entrada: Casi siempre requiere acceso físico directo al teléfono durante unos minutos. El agresor desbloquea el terminal, descarga el archivo instalador y le concede permisos avanzados.
- Capacidades: Permite al atacante ver en un panel web remoto todos los mensajes de WhatsApp, registrar llamadas de voz, acceder a fotos privadas, ver la ubicación GPS continua y activar la cámara o el micrófono a distancia.
- Camuflaje: Estas aplicaciones cambian automáticamente su nombre e icono en el sistema operativo, adoptando nombres inocuos como System Service, Device Health, Wi-Fi Core o Configuración de sincronización.
2. Troyanos bancarios y de acceso remoto (RAT)
Desarrollados por grupos de cibercrimen organizado para el robo financiero:
- Vector de entrada: Llegan a través de técnicas de ingeniería social como mensajes de phishing (smishing) por SMS o WhatsApp con enlaces engañosos, o empaquetados dentro de archivos APK fraudulentos descargados fuera de las tiendas oficiales (como supuestas versiones modificadas de WhatsApp Plus o juegos pirateados).
- Capacidades: Su objetivo principal es registrar pulsaciones de teclas (keylogging), interceptar mensajes de texto SMS con códigos de verificación bancaria (OTP) y capturar credenciales de acceso.
3. Spyware de grado militar (Pegasus, Predator y similares)
Herramientas de vigilancia extremadamente sofisticadas desarrolladas por empresas de ciberinteligencia para agencias gubernamentales:
- Vector de entrada: Utilizan vulnerabilidades de día cero (Zero-Day) que no requieren ninguna interacción por parte de la víctima (Zero-Click). Una simple llamada invisible de WhatsApp que no suena o un paquete de datos oculto en iMessage puede infectar el sistema operativo sin dejar rastro evidente.
- Objetivos: Activistas, periodistas de investigación, diplomáticos y figuras políticas de alto perfil.
2. Señal 1: El indicador de punto verde o naranja encendido sin motivo
Tanto Google a partir de Android 12 como Apple a partir de iOS 14 introdujeron un indicador de privacidad por hardware/software diseñado para alertar al usuario cuando un sensor biométrico sensible está transmitiendo datos.
Qué significan los indicadores en la barra superior:
- Punto o icono verde: Indica que una aplicación está utilizando activamente la cámara fotográfica (o la cámara junto con el micrófono).
- Punto o icono naranja/amarillo: Indica que una aplicación está accediendo activamente al micrófono para capturar audio ambiente.
Cuándo se convierte en una señal de alarma:
Si estás tomando una fotografía en Instagram o grabando una nota de voz en WhatsApp, ver el punto verde o naranja es el comportamiento normal y esperado del sistema operativo.
La alerta roja se produce cuando:
- El teléfono se encuentra sobre la mesa, en la pantalla de inicio o dentro de una aplicación básica que no requiere audio (como la calculadora o el bloc de notas) y el punto luminoso permanece encendido de forma continua o parpadea esporádicamente.
- Al desplegar el panel de notificaciones inmediatamente después de ver el punto, el sistema debe mostrar qué aplicación exacta estuvo usando el sensor. Si aparece el nombre de una aplicación desconocida, una herramienta genérica del sistema o un proceso sin icono, es un indicio contundente de que alguien está escuchando o grabando tu entorno en segundo plano.
3. Señal 2: Consumo anómalo de batería y sobrecalentamiento en reposo
La física de los semiconductores no puede engañarse. Para que un software espía capture tu pantalla, grabe el audio del micrófono, encripte los archivos y los transmita a través de internet hacia el servidor de un atacante, el procesador del teléfono (SoC) debe realizar un trabajo computacional intensivo continuo.
El síntoma del sobrecalentamiento en reposo
Si sostienes tu teléfono tras haber jugado un título con gráficos en tres dimensiones durante media hora o mientras usas la navegación GPS bajo la luz del sol, es completamente natural que la cubierta trasera esté caliente.
Sin embargo, si tu teléfono ha estado bloqueado sobre una mesa de madera durante dos horas sin uso, en una habitación fresca, y al levantarlo notas que la zona de la cámara o la batería está caliente al tacto, significa que el procesador está trabajando a máxima potencia ejecutando procesos ocultos que impiden que el terminal entre en suspensión profunda (deep sleep).
La caída vertical del porcentaje de batería
- Una batería en buen estado pierde entre un 2% y un 5% de energía a lo largo de una noche de reposo de ocho horas.
- Si te vas a dormir con el 90% de batería y despiertas con el teléfono apagado o en el 20%, y al revisar los ajustes de batería el gráfico muestra una pendiente de descarga uniforme y constante durante la madrugada, existe un proceso en segundo plano transmitiendo datos de forma permanente.
4. Señal 3: Picos inexplicables en el consumo de datos móviles en segundo plano
Un software de vigilancia no solo recopila información: debe exportarla para que el atacante pueda revisarla.
Si el atacante ha configurado el malware para extraer grabaciones de llamadas de voz, copias de seguridad de fotografías personales o capturas de video en vivo de tu pantalla, esa información debe viajar a través de tu conexión a internet, ya sea por Wi-Fi o mediante tu tarifa de datos celulares.
Cómo auditar el consumo de datos paso a paso:
- En Android:
- Ve a Ajustes > Redes e internet > Internet (o Uso de datos).
- Pulsa en Uso de datos móviles de aplicaciones.
- Revisa la lista ordenada de mayor a menor consumo durante el mes en curso.
- Presta especial atención a aplicaciones desconocidas que presenten cifras de gigabytes en la casilla Datos en segundo plano a pesar de tener escasos minutos de uso en pantalla abierta.
- En iPhone:
- Dirígete a Ajustes > Datos móviles.
- Desplázate hacia abajo por el listado de aplicaciones individuales.
- Cada app muestra los megabytes o gigabytes consumidos desde el último restablecimiento. Si detectas una app genérica con un consumo desproporcionado, pulsa sobre ella para investigar su procedencia o desactiva su interruptor de datos celulares de inmediato.
5. Señal 4: Ruidos extraños, ecos metálicos y chasquidos durante llamadas telefónicas
Aunque las redes móviles modernas (VoLTE, 4G y 5G) transmiten la voz digitalizada y comprimida con algoritmos de alta fidelidad, las herramientas de interceptación y grabación de audio analógico pueden introducir anomalías acústicas en la llamada.
Patrones sonoros sospechosos:
- Ecos retardados de tu propia voz: Escuchar tu propia voz con un retraso perceptible de un segundo suele deberse a que el software de grabación está interceptando el flujo de entrada del micrófono antes de enviarlo a la antena.
- Chasquidos eléctricos o pitidos intermitentes: Si durante una conversación escuchas pequeños ruidos de conmutación o cambios abruptos en el volumen del fondo sin que te hayas movido de lugar, puede haber una derivación de línea o una aplicación grabando la pista de audio.
- Interferencias con altavoces cercanos: Si al colocar tu teléfono cerca de un radio, amplificador o altavoz de computadora mientras no estás en llamada escuchas el característico zumbido rítmico de interferencia electromagnética, significa que el módem del teléfono está transmitiendo ráfagas de radiofrecuencia a espaldas tuyas.
6. Señal 5: Reinicios espontáneos, bloqueos y retrasos al apagar la pantalla
El software espía malicioso suele estar desarrollado con estándares de calidad deficientes en comparación con las aplicaciones oficiales de las tiendas. Para mantener el control del dispositivo, estos programas intentan inyectar código en el núcleo del sistema operativo (kernel) o forzar el acceso a librerías protegidas.
Esta batalla constante por los recursos del sistema genera inestabilidad técnica:
- Retraso prolongado al apagar el equipo: Cuando mantienes presionado el botón de encendido y seleccionas "Apagar", el sistema operativo debe cerrar todos los procesos activos antes de cortar la energía. Si el teléfono tarda más de 30 o 40 segundos en apagarse por completo, o si la pantalla se queda con una luz tenue encendida durante un largo tiempo, significa que un proceso en segundo plano se está resistiendo a la orden de terminación para completar una transmisión de datos.
- Encendidos involuntarios de la pantalla: Si la pantalla de tu móvil se ilumina de repente sin que hayas recibido ningún mensaje, notificación o llamada, puede ser señal de que una aplicación remota está ejecutando comandos o tomando capturas de pantalla de la interfaz.
- Reinicios repentinos sin explicación: El sistema operativo cuenta con un mecanismo de seguridad (watchdog timer): si un proceso oculto satura la memoria RAM o bloquea el hilo principal de la CPU, el sistema fuerza un reinicio de emergencia para evitar daños en el hardware.
7. Señal 6: Mensajes SMS extraños con caracteres ininteligibles o códigos de autenticación
Muchos programas de stalkerware y herramientas de espionaje remoto utilizan canales de comando y control alternativos para recibir instrucciones cuando el teléfono no tiene una conexión de datos activa o para coordinar la activación inicial.
Las dos variantes de alertas por mensaje:
- SMS con cadenas de código sin sentido: Si recibes mensajes de texto tradicionales que contienen secuencias alfanuméricas incomprensibles, símbolos como corchetes, numerales y palabras como
ACTIVATE,LOCATION,PINGoCONFIG, no los borres a la ligera. A menudo son mensajes de comando enviados por el atacante que debían ser interceptados y ocultados por el spyware, pero que debido a un fallo en el software terminaron llegando a tu bandeja de entrada visible. - Códigos de autenticación no solicitados (2FA): Si comienzan a llegar a tu teléfono mensajes SMS con códigos de verificación de seis dígitos para iniciar sesión en WhatsApp, Telegram, Google, Apple ID o tus cuentas bancarias sin que tú lo hayas solicitado, alguien está intentando clonar tu sesión o migrar tu cuenta a otro terminal.
8. Señal 7: Desvío de llamadas y mensajes no autorizados (Códigos MMI secretos)
Una de las formas más antiguas y efectivas de espionaje no requiere instalar ningún software complejo en el teléfono, sino manipular la configuración de la red telefónica mediante códigos de servicio suplementario de telecomunicaciones (códigos MMI/USSD).
Si alguien tuvo acceso a tu teléfono durante dos minutos, pudo haber marcado un código para desviar todas tus llamadas entrantes hacia su propio número cada vez que tu línea esté ocupada, no contestes o te encuentres fuera de cobertura.
Cómo auditar y desactivar los desvíos con códigos telefónicos:
Abre el marcador de la aplicación Teléfono de tu móvil y marca los siguientes códigos como si fueras a hacer una llamada tradicional:
- Para consultar el estado actual de los desvíos:
- Marca:
*#21#y presiona llamar. - La pantalla desplegará un informe del operador indicando si el desvío de llamadas de voz, datos, fax y SMS está "Desactivado" o si está dirigido a un número telefónico desconocido.
- Marca:
- Para verificar desvíos condicionales:
- Marca:
*#62#(comprueba desvíos cuando el móvil está apagado o fuera de cobertura). - Marca:
*#67#(comprueba desvíos cuando la línea está ocupada).
- Marca:
- El código maestro de desactivación total:
- Marca:
##002#y presiona llamar. - Este es el comando universal de telecomunicaciones que anula, borra y desactiva de inmediato cualquier tipo de desvío de llamadas y mensajes configurado en tu línea celular, devolviendo el enrutamiento exclusivamente a tu tarjeta SIM original.
- Marca:
9. Señal 8: Permisos de accesibilidad y superposición abusivos en segundo plano
Para que un software espía en Android pueda registrar lo que escribes en aplicaciones cifradas como WhatsApp, Signal o aplicaciones bancarias, necesita eludir el cifrado de extremo a extremo. Como no puede romper la matemática criptográfica en tránsito, lo que hace es leer la pantalla directamente mientras tú estás escribiendo.
Para lograr esto, el malware engaña al usuario para que le conceda dos permisos de grado crítico en el sistema operativo:
- Servicios de Accesibilidad: Diseñados originalmente para ayudar a personas con discapacidades motoras o visuales (permitiendo que el teléfono lea en voz alta la interfaz o automatice toques). Si un spyware obtiene este permiso, tiene control absoluto: puede registrar cada pulsación del teclado (keylogger), leer mensajes en pantalla, otorgarse permisos a sí mismo de forma invisible y evitar que lo desinstales.
- Superposición de pantalla (Aparecer encima): Permite a una aplicación maliciosa dibujar ventanas transparentes o falsas sobre tus aplicaciones reales. Cuando intentas abrir tu banco, el malware proyecta una pantalla idéntica por encima para capturar tu usuario y contraseña.
Cómo revisar estos permisos críticos de inmediato:
- Ve a Ajustes > Accesibilidad.
- Desplázate hasta la sección Aplicaciones instaladas o Servicios descargados.
- Revisa rigurosamente la lista. Ninguna aplicación desconocida, herramienta de limpieza o juego debe tener los servicios de accesibilidad activados. Si ves un proceso sospechoso, apágalo de inmediato.
- Luego ve a Ajustes > Aplicaciones > Acceso especial de aplicaciones > Aparecer encima (o Mostrar sobre otras apps) y desactiva el permiso para cualquier software que no sea de absoluta confianza.
10. Cómo auditar tu teléfono en busca de amenazas: Android vs. iOS
La arquitectura de seguridad de ambos sistemas operativos difiere sustancialmente, por lo que las técnicas de auditoría deben aplicarse según la plataforma que utilices.
Protocolo de auditoría en Android
Android cuenta con herramientas nativas de escaneo de firmas y administración de hardware que debes revisar:
1. Verificación de Administradores de Dispositivos
Muchas aplicaciones espía se autoproclaman como "Administrador del dispositivo" para impedir que el usuario pueda presionar el botón de desinstalar:
- Abre Ajustes > Seguridad y privacidad > Más ajustes de seguridad.
- Pulsa en Aplicaciones de administración del dispositivo (o Administradores de dispositivos).
- En esta lista únicamente deberían figurar servicios legítimos como Encontrar mi dispositivo de Google o la suite de seguridad de tu fabricante (como Samsung Knox).
- Si encuentras una aplicación genérica con permisos de administración, pulsa sobre ella y selecciona Desactivar esta aplicación de administración del dispositivo. A partir de ese momento podrás borrarla del sistema.
2. Escaneo profundo con Google Play Protect
Play Protect analiza continuamente el comportamiento de las aplicaciones instaladas:
- Abre la tienda Google Play Store.
- Toca tu foto de perfil en la esquina superior derecha y entra en Play Protect.
- Comprueba que el servicio no haya sido desactivado a tus espaldas (muchos stalkerware apagan Play Protect durante su instalación).
- Pulsa sobre el botón Analizar para forzar un rastreo de firmas maliciosas en la memoria interna.
Protocolo de auditoría en iPhone (iOS)
Aunque el sistema operativo de Apple funciona bajo un esquema cerrado que impide la instalación de APKs externos, existen vectores de intrusión mediante perfiles de configuración corporativa (MDM).
1. Detección de perfiles de gestión móvil (MDM)
Un perfil de gestión remota permite a un tercero instalar certificados de raíz, interceptar tráfico web mediante proxies y controlar el iPhone de forma remota:
- Abre Ajustes > General.
- Desplázate hacia abajo y busca el apartado titulado Gestión de dispositivos y perfiles (o VPN y gestión de dispositivos).
- Si tu iPhone es personal y no pertenece a una empresa o universidad donde trabajas, esta sección debería estar completamente vacía o no aparecer.
- Si ves un perfil corporativo que tú no autorizaste, pulsa sobre él y selecciona Eliminar perfil, introduciendo tu código de seguridad para revocar todos los privilegios de administración remota.
2. Informe de privacidad de las aplicaciones
A partir de iOS 15, Apple incluye una herramienta forense que registra el comportamiento de cada app durante los últimos siete días:
- Ve a Ajustes > Privacidad y seguridad.
- Baja hasta el final y activa el Informe de privacidad de las apps.
- Esta sección te muestra una gráfica exacta de qué aplicaciones han accedido a tus fotos, cámara, micrófono, contactos y ubicación, detallando la fecha, la hora exacta y cuántas veces se conectaron a dominios web externos en segundo plano.
11. Protocolo de erradicación: Cómo eliminar el software espía de forma definitiva
Si tras realizar la auditoría confirmas la presencia de una aplicación espía o mantienes sospechas fundadas debido a anomalías graves en el sistema, debes actuar con rapidez y método siguiendo este protocolo de tres fases:
Fase 1: Arranque en Modo Seguro y desinstalación forzada
El Modo Seguro de Android inicia el teléfono cargando únicamente los controladores y servicios esenciales de fábrica, deshabilitando la ejecución de cualquier aplicación de terceros instalada posteriormente. Esto impide que el spyware se oculte o bloquee su propio borrado:
- Mantén presionado el botón físico de encendido hasta que aparezca el menú en pantalla.
- Mantén presionado con el dedo el icono de Apagar durante tres segundos.
- El sistema te preguntará: "¿Deseas reiniciar en Modo Seguro?". Pulsa en Aceptar.
- El teléfono reiniciará y mostrará una marca de agua en la esquina inferior que dice "Modo Seguro".
- Entra de inmediato a Ajustes > Aplicaciones.
- Revisa el listado completo buscando nombres sospechosos, apps sin icono o herramientas que no recuerdes haber instalado.
- Pulsa sobre la aplicación maliciosa, selecciona Forzar detención, luego Limpiar datos y finalmente pulsa en Desinstalar.
- Reinicia el teléfono normalmente para volver al modo estándar.
Fase 2: El restablecimiento limpio a valores de fábrica (Hard Reset)
Si el software espía se ha instalado con permisos de superusuario (root en Android o jailbreak en iPhone), la simple desinstalación puede dejar módulos residentes en la memoria profunda.
La única forma de garantizar una limpieza al 100% es formatear el dispositivo:
- Advertencia crítica sobre la copia de seguridad: No hagas una copia de seguridad completa del sistema para restaurarla después, ya que corres el riesgo de respaldar el propio archivo malicioso y reinstalarlo en el teléfono nuevo. Respalda únicamente tus fotografías, contactos y documentos personales en la nube o en una computadora.
- Ve a los ajustes del teléfono y entra en Restablecer > Borrar todos los datos (Restablecer valores de fábrica).
- Confirma la acción. El sistema borrará íntegramente las tablas de asignación del almacenamiento flash y reinstalará una copia limpia del sistema operativo original.
Fase 3: Cambio de credenciales críticas y configuración de llaves 2FA
Asume que durante el tiempo en que el teléfono estuvo comprometido, el atacante pudo haber capturado todas tus contraseñas activas. Desde una computadora limpia y segura:
- Cambia inmediatamente la contraseña de tu cuenta principal de correo (Google o Apple ID).
- Cambia las contraseñas de tus aplicaciones bancarias, plataformas de mensajería (WhatsApp, Telegram) y redes sociales.
- Cierra todas las sesiones activas en otros dispositivos desde el panel de seguridad de cada servicio.
- Activa la Autenticación de Dos Factores (2FA) utilizando aplicaciones generadoras de códigos temporales (como Google Authenticator) o llaves físicas de seguridad (YubiKey), evitando el uso de mensajes SMS para recibir códigos de verificación.
12. Buenas prácticas de higiene digital para blindar tu dispositivo a futuro
Evitar que tu smartphone vuelva a ser intervenido requiere establecer barreras físicas y lógicas preventivas:
- Nunca pierdas el control físico de tu dispositivo: Más del 90% de los casos de stalkerware requieren que una persona tome tu teléfono desbloqueado durante unos minutos. No lo dejes sobre escritorios en lugares públicos ni compartas tu PIN con personas que no sean de absoluta confianza.
- Establece un PIN de bloqueo robusto de 6 dígitos o alfanumérico: Evita patrones de dibujo sencillos que puedan ser deducidos mirando las marcas de grasa sobre la pantalla a contraluz.
- Prohíbe la instalación de aplicaciones de orígenes desconocidos: En los ajustes de seguridad de Android, mantén desactivado el permiso para instalar archivos APK desde navegadores web o aplicaciones de mensajería.
- Mantén el sistema operativo y las aplicaciones actualizados: Las actualizaciones periódicas de software contienen parches para corregir brechas de seguridad críticas por las cuales los atacantes logran inyectar código malicioso sin tu consentimiento.
- Desconfía de enlaces no solicitados: Nunca toques hipervínculos que lleguen por SMS o correo electrónico alertando sobre supuestos paquetes retenidos, cuentas bancarias suspendidas o promociones sospechosas.
13. Gran tabla comparativa: Señales de alerta, nivel de riesgo y método de comprobación
| Señal de Alerta Detectada | Nivel de Riesgo | Causa Técnica Probable | Herramienta de Comprobación Directa |
| Punto verde/naranja encendido en reposo | Crítico | Acceso en vivo a cámara o micrófono | Panel de privacidad / Notificaciones |
| Batería que se agota sola en pocas horas | Alto | Procesos ocultos de recolección de datos | Gráfico de uso de batería en Ajustes |
| Teléfono caliente sin uso sobre la mesa | Alto | Procesador forzado al 100% en segundo plano | Tacto físico / Gestor de procesos |
| Consumo masivo de datos en segundo plano | Alto | Exfiltración de archivos hacia servidores | Ajustes > Uso de datos móviles por app |
| Presencia de perfiles de gestión MDM (iOS) | Crítico | Control remoto total del dispositivo | Ajustes > General > VPN y gestión |
| Apps desconocidas con permisos de accesibilidad | Crítico | Keylogger y captura de pantalla activa | Ajustes > Accesibilidad > Apps instaladas |
| *Desvíos activos en código #21# | Medio-Alto | Interceptación de llamadas y mensajes | Marcación de código ##002# para borrar |
| SMS con códigos ininteligibles recibidos | Medio | Comandos de control fallidos del malware | Revisión de bandeja de entrada SMS |
14. Mitos comunes sobre el espionaje telefónico desmentidos
Existen leyendas urbanas generalizadas que confunden a los usuarios y dificultan una detección real de amenazas:
Mito 1: "Si escucho eco en mi llamada, el gobierno tiene mi línea intervenida"
FALSO EN LA MAYORÍA DE LOS CASOS. Los ecos en llamadas de voz suelen ser provocados por problemas de retroalimentación acústica en el teléfono de la persona con la que hablas (su altavoz está muy alto y el micrófono recoge el sonido) o por fallos de sincronización temporal en las antenas de la operadora. El spyware sofisticado graba el audio en formato digital silencioso y jamás genera ecos perceptibles en la línea.
Mito 2: "Los iPhone son 100% inmunes a cualquier tipo de virus o espionaje"
FALSO. Aunque el sistema iOS cuenta con un modelo de seguridad robusto (Sandboxing), ningún software del mundo es invulnerable. Los iPhone pueden ser vigilados mediante perfiles de gestión remota corporativa (MDM), cuentas de iCloud comprometidas que sincronizan fotos y mensajes en tiempo real, o exploits de día cero de alta sofisticación.
Mito 3: "Con solo contestar una llamada de un número desconocido me pueden hackear el teléfono"
FALSO. Contestar una llamada de voz tradicional no permite a un atacante inyectar software malicioso en tu dispositivo. Para que un teléfono resulte infectado se requiere que abras un enlace malicioso, descargues un archivo infectado, concedas permisos de seguridad o que el atacante explote una brecha técnica específica de un protocolo de red. Lo que sí puede ocurrir al contestar es que confirmen que tu número está activo para incluirlo en listas de llamadas fraudulentas o spam telefónico.
15. Preguntas Frecuentes (FAQ)
¿Un antivirus gratuito de la tienda de aplicaciones puede detectar todo el spyware?
Las aplicaciones antivirus de firmas reconocidas (como Malwarebytes, Bitdefender, ESET o Kaspersky) son excelentes para identificar y bloquear troyanos comerciales comunes y herramientas de stalkerware conocidas en sus bases de datos. Sin embargo, frente a malware desarrollado a medida o herramientas de espionaje avanzadas con permisos de superusuario, los antivirus comerciales pueden no detectar la amenaza, siendo necesaria la auditoría manual de permisos y el restablecimiento del sistema.
¿Qué es el Modo Aislamiento (Lockdown Mode) de Apple y para qué sirve?
Es una función de protección extrema integrada por Apple a partir de iOS 16, diseñada para personas que consideran estar bajo la mira de ataques dirigidos de grado militar (como Pegasus). Al activarse en Ajustes > Privacidad y seguridad > Modo Aislamiento, el iPhone bloquea la mayoría de los tipos de archivos adjuntos en mensajes, deshabilita tecnologías web complejas en Safari, rechaza llamadas entrantes de FaceTime de desconocidos y bloquea las conexiones físicas por cable a computadoras cuando el dispositivo está bloqueado.
¿Pueden espiar mi WhatsApp simplemente vinculándolo a WhatsApp Web sin que me dé cuenta?
Sí, y es uno de los métodos de espionaje más comunes. Si alguien toma tu teléfono durante un minuto, puede abrir WhatsApp, entrar a Dispositivos vinculados, escanear un código QR con su computadora o tableta y tener acceso continuo a todos tus chats en vivo. Para comprobarlo, abre WhatsApp > Ajustes > Dispositivos vinculados: si ves una sesión abierta en un navegador o sistema operativo que no reconoces, pulsa sobre ella y selecciona Cerrar sesión de inmediato.
16. Protocolo de emergencia ante sospecha fundada de vigilancia
Si trabajas con información de alta sensibilidad o consideras que tu integridad física o digital está en riesgo inminente debido a un monitoreo no autorizado sobre tu teléfono:
- Aísla el dispositivo de forma inmediata: Enciende el Modo Avión y apaga manualmente las antenas de Wi-Fi y Bluetooth. Sin conexión a internet, el software espía queda atrapado en el almacenamiento local y no puede transmitir lo que recopila.
- Retira físicamente la tarjeta SIM: Extrae la bandeja de la tarjeta SIM para cortar cualquier enlace de datos de telecomunicaciones con las antenas celulares locales.
- Cubre las cámaras: Si necesitas mantener el teléfono encendido para respaldar archivos urgentes, coloca una cinta opaca sobre las lentes frontales y traseras.
- No abras sesiones bancarias ni ingreses contraseñas críticas mientras el dispositivo permanezca bajo sospecha.
- Acude a las autoridades competentes: El acceso no autorizado a sistemas informáticos y la interceptación de comunicaciones personales constituyen delitos penales graves en la gran mayoría de legislaciones del mundo. Conserva el dispositivo sin formatear si requieres presentar una denuncia judicial formal ante unidades especializadas en cibercrimen.
Conocer estas señales de advertencia y auditar tu smartphone periódicamente es la mejor defensa para preservar tu privacidad, garantizando que tu vida digital permanezca bajo tu control absoluto.
Si quieres conocer otros artículos parecidos a ¿Tu celular está siendo vigilado? Estas señales merecen atención: Guía Maestra de Ciberseguridad y Detección de Spyware puedes visitar la categoría Privacidad y Seguridad.
¿Alguien Conoce tu Contraseña? Esto es lo Primero que Deberías Revisar: Guía Maestra de Respuesta Forense y Contención Inmediata
Lo que NUNCA Deberías Hacer Cuando Conectas tu Celular a una Red WiFi Desconocida: Manual de Ciberseguridad y Protección de Datos
7 Formas Sencillas de Mejorar la Privacidad de tu Teléfono: Manual Completo de Seguridad y Protección de Datos
Deja una respuesta
Entradas de Interés